管得住自己的 AI,如何信得過供應商?
從本地部署到全棧數據治理,政府及企業選擇 AI 方案時還要看甚麼
最近內地接連出現兩宗 AI 數據安全事件。第一宗,用戶以為請求由眼前的 AI 產品處理,背後卻可能轉到另一家公司的模型;第二宗,使用者在本機安裝 AI 編程工具,工具卻在背景建立整個工作區的快照,並嘗試送上雲端。
兩宗事件裡,使用者都沒有主動把敏感數據交給畫面以外的第三方,數據卻沿着產品預設的路徑流了出去。
政府部門和企業近來都在訂立 AI 使用守則:哪些文件不能上傳、哪些數據要先刪去身份信息、哪些工作要由主管批准,規定愈來愈仔細。內部人員管住了,下一個問題便是:供應商在後台怎樣處理數據,機構看得見嗎?
你選擇的 AI,可能調用了另一家的模型
2026 年 9 月,Anthropic 發表威脅情報報告,指部分內地 AI 服務把用戶請求轉交 Claude 處理,再將結果返回原有產品。用戶看見的是 A 公司的界面,數據實際進入了 B 公司的模型。
據《香港01》引述報告,月之暗面被指透過由 5,380 個虛假賬戶組成的網絡,向 Claude 轉交近 30 萬條用戶請求。報告列舉的請求涉及監控視頻、企業內部代碼、登錄憑證及政府相關數據。Anthropic 亦指其他內地 AI 企業曾大規模調用 Claude,並將回覆用作模型訓練。
上述內容據報來自 Anthropic 的調查及指控,被點名企業未有逐項確認全部說法。因此,涉及哪些公司、多少請求及甚麼數據,仍須更多獨立證據核實。
但這宗事件帶出的管理問題,與每一家採購 AI 的機構都有關。機構與一家公司簽約,不等於數據只會在這家公司的系統內處理。供應商可能調用第三方模型、雲服務、數據處理工具或分包商;工具界面上的品牌名稱,交代不了完整的數據路徑。
一個預設功能,可以讀取整個工作區
同月,智譜旗下 AI 編程助手 ZCode 被開發者發現,會在背景建立本地工作區快照,並嘗試上傳至阿里雲對象存儲。
據 36氪及財新網報道,研究者在本機發現一個 313MB 的加密快照,內有約 4.2 萬個文件,包括完整 Git 歷史、LFS 緩存及 reflog;該快照當時處於待發送狀態,已上傳失敗 564 次,未成功離開本機。另一名開發者則在四個工作區的快照紀錄中,發現至少一份留有服務端確認接收的標記。36氪引述開發者分析稱,即使用戶關閉兩個相關開關,本地打包和上傳仍會照常進行,而解密私鑰只由服務端持有。
事件曝光後,智譜向用戶道歉,移除 Repo Wiki 及相關快照生成、上傳鏈路,發佈修正版並開源 ZCode。第一財經報道,智譜邀請中國信息通信研究院及綠盟科技檢查整改結果,並表示涉事存儲桶已處於「雲端零數據」狀態,相關數據從未用於模型訓練。
這些檢查確認的是整改後的狀態。歷史版本曾成功上傳多少數據、數據有否被讀取或另行備份,目前仍缺少完整的獨立結論。
使用者即使沒有按下「上傳整個項目」,預設工作流程仍可能取得文件權限、建立快照及連接外部服務。對政府部門、金融機構、醫療服務及持有大量客戶數據的企業來說,一個工作區內可能有市民數據、客戶名單、數據庫密碼、API 密鑰、業務規則及未公開的決策文件。背景程序走錯一步,影響可以超出某一名員工或某一份文件。
第一宗事件揭示模型與分包鏈條未必透明,第二宗事件則顯示客戶端的預設功能也可能擴大數據流向。兩者指向同一個採購盲點:機構採購的是一整條數據處理鏈,模型或界面只是其中一環。
管好內部使用,還要看供應商
不少 AI 使用守則首先規範員工,這一步必須做。供應商一端也要有另一張清單:
- 產品實際調用哪一個模型?
- 數據會經過哪些服務器及地區?
- 系統會否連接第三方接口或分包服務?
- 供應商的技術人員能否遠程接觸客戶數據?
- 輸入、輸出及系統日誌會保存多久?
- 數據會否用於模型訓練或產品改進?
- 發生事故後,機構能否取得完整紀錄?
這些問題有些要寫進合約,有些要從系統架構、權限設定及日誌中核實。單靠一句「我們重視數據安全」,回答不了。
本地部署也不會自動安全
把 AI 部署在本地,有助收窄數據流動範圍,但不會自動切斷所有外部連接。服務器即使設於自己的機房,系統仍可能連接外網,應用仍可能取得過大的文件權限,模型也可能透過接口調用外部服務。
本地部署主要回答核心系統和數據存在哪裡,其餘環節仍要逐一管控。一套可管理的 AI 環境,至少要控制外部連接,按職責設定數據權限,限定每個應用可調用的知識範圍,為敏感操作加入審批及人工覆核,並保留模型調用、文件存取及輸出日誌。供應商的運維權限也要有範圍、有時限、有紀錄。
採購前,先要一張數據流向圖
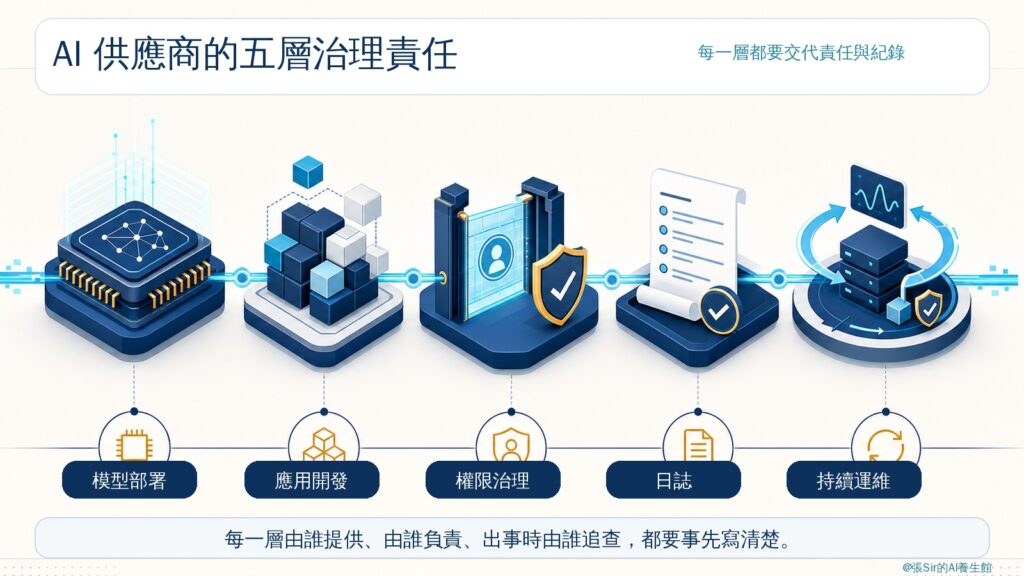
機構評估 AI 供應商,不能只比較模型能力或硬件規格,還要同時檢視模型部署、應用開發、權限治理、日誌及持續運維。每一層由誰提供、由誰負責、出事時由誰追查,都要事先寫清楚。層與層之間一旦留白,發生數據事故時便難以釐清責任。
機構可以在採購前要求供應商畫出一張完整的數據流向圖:數據從哪裡進入、經過哪些模型和服務器、誰能接觸、保存多久,以及每一步留下甚麼紀錄。能把這張圖交代清楚,機構才有足夠依據判斷供應商是否可信。
協作者:張Sir與AI
延伸閱讀:〈本地部署之後,AI 如何做到信得過?〉
參考資料
香港01。(2026年9月12日)。〈Anthropic指中國AI公司蒸餾攻擊 敏感資料也送交 北京反駁報告〉。
財新網。(2026年9月21日)。〈智譜被指未經用戶允許上傳數據 隨後致歉並開源ZCode〉。
第一財經。(2026年9月21日)。〈智譜完成ZCode開源並整改,承諾相關代碼數據未用於模型訓練〉。
36氪。(2026年9月20日)。〈智譜ZCode傳包風波,那些沒回答的事〉。